Home>보안센터>전기통신금융사기(대포통장)예방>공지사항

공지사항

공지사항 상세보기

21년 보이스피싱 피해현황 분석

2022-05-13

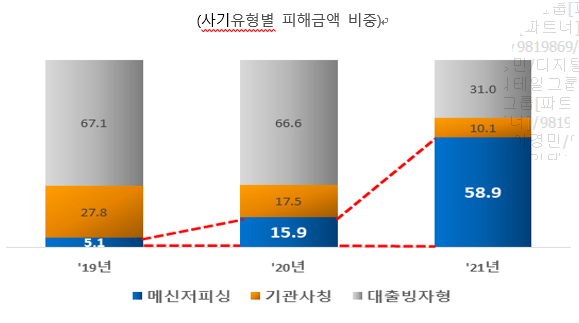
코로나19 등 사회적 관심사를 이용한 신종 사기 피해 및 메신저피싱 피해가 급증하고 있어 지속적인 피해예방 노력이 필요합니다.
금융소비자 유의사항을 안내드리오니 각별히 주의하시기 바랍니다.

● 21년 보이스피싱 피해의 주요 특징
1. 메신저피싱 피해 급증
- ‘21년도 매신저피싱 피해액은 991억원으로 전년대비 165.7% (+618억원) 급증
‘21년도 매신저피싱 피해액은 991억원으로 전년대비 165.7% (+618억원) 급증
2. 사회적 관심사를 이용한 신종 사기수법 성행
- 코로나19관련 백신접종, 재난지원금 또는 대선 여론조사 등 국민적 관심도가 높은 주제를 이용한 신종 사기수법이 발생
3. 증권사 등 비은행 금융회사의 비대면 계좌개설, 오픈뱅킹을 통한 피해 사례 증가
4. 고령자 등 금융취약층 피해 증가
- ‘21년 연령별 피해금액은 40-50대가 873억원(52.6%), 60대 이상이 614억원(37%), 20-30대 173억원(10.4%)로 ‘19년 이후 60대 이상의 비중은 상대적으로 지속 증가 추세
● 금융소비자 유의사항
1. 개인정보 제공 및 자금 이체 요청은 무조건 거절하세요.
◦ 제도권 금융회사는 전화‧문자를 통한 대출 안내, 개인정보 제공, 자금 요구, 뱅킹앱* 설치 등을 절대 요구하지 않음
* 범죄자들은 금융회사를 사칭하면서 가짜 모바일 뱅킹앱 설치를 유도
※ 금융회사가 기존 대출 고객을 대상으로 만기연장 등 대출관련 정보 문자를 발송하는 경우는 있으나, 금융회사 명의의 전화·문자 대출광고는 보이스피싱 사기일 가능성이 높음을 유의
◦ 대출을 빙자한 개인정보 요구, 기존대출 상환 및 신용등급 상향을 위한 자금이체 또는 현금전달을 요구하는 전화나 문자를 받은 경우
→ 사기범과 통화하거나 답장문자를 보내 상담을 요청하지 말고, 즉시 전화를 끊고 문자를 삭제해야 함.
2. 출처가 불분명한 URL주소는 절대 터치하지 마세요.
◦ 사기범이 보낸 출처가 의심스러운 URL주소를 터치할 경우 원격조종 악성앱이 설치되고 개인(신용)정보가 모두 유출되어 피해 발생*
* 수상한 사람이 보낸 URL을 통한 가짜 금융회사 앱 설치 요구에 절대로 응해서는 안됩니다.
3. 피해금을 송금한 경우 즉시 계좌 지급정지를 신청하세요.
◦ 사기범이 자금을 인출해가지 못하도록 해당 금융회사 콜센터, 경찰청(☎112) 또는 금감원(☎1332)에 전화하여 신속히 지급정지 조치
4. 개인정보가 유출 또는 악성앱 설치가 의심되는 경우 신속히 다음 조치를 하세요.
① 금융회사 피해신고 및 악성앱 삭제
② 금감원 개인정보노출자 사고예방시스템(pd.fss.or.kr) 등록
③ 계좌정보통합관리서비스 (www.payinfo.or.kr)에서 본인명의로 개설된 예금,대출계좌 상세내역 확인
④ 명의도용방지서비스(www.msafer.or.kr)에서 본인명의로 개설된 휴대전화를 확인,신규개설 차단

자세히 보기