Home>보안센터>전기통신금융사기(대포통장)예방>공지사항
공지사항
공지사항 상세보기
개인정보노출자 사고예방시스템 |
2022-06-15 |
개인정보노출자 사고예방시스템
신분증 분실 혹은 피싱 등에 의한 개인정보 유출로 타인이 본인 명의로 금융거래를 할 가능성이 우려되는 경우 「개인정보노출자 사고예방시스템」에 등록하세요
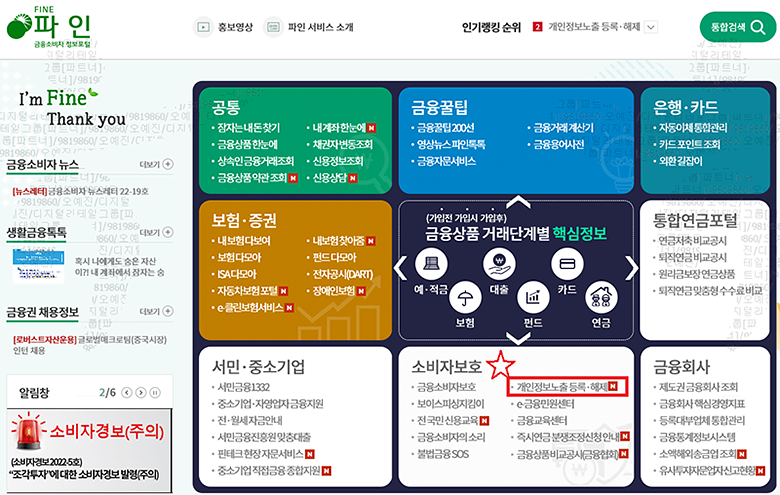
● 정보유출에 의한 메신저피싱 피해 급증
코로나19 이후 메신저 등을 통한 비대면채널 이용 증가에 따라 ‘21년 보이스피싱 피해 중 메신저피싱 피해액은 991억원으로 피해비중이 58.9% 에 달함
● 메신저피싱 피해사례
대전에 사는 한 모 씨는 모르는 번호로부터 “엄마, 나 휴대폰 액정이 깨져서 임시폰이야, 도와줘!”라며 회사에 제출할 백신접종 증명서 발급을 위한 앱을 설치해 달라는 문자를 받음
당장 도와줄 사람이 엄마밖에 없다는 말에 ‘오죽하면 아빠를 두고 나에게 부탁했을까’ 하는 마음에 급하게 주변의 도움을 받아 문자상의 링크를 눌러가며 해당 앱을 설치하였으나 이후 딸과의 통화를 통해 해당 문자가 요즘 유행하는 메신저피싱임을 인지함
황급히 거래은행 창구로 달려가 사고접수를 통해 입출금 및 신용카드 이용 등을 정지하고, 개인정보노출자 사고예방시스템에도 노출사실을 등록하는 것이 좋겠다는 안내에 따라 은행직원에게 등록해 줄 것을 요청
혹시 자신도 모르게 계좌가 개설되거나 대출이 실행되었는지를 확인하기 위해 계좌정보통합관리서비스 (www.payinfo.or.kr)를 이용하여 확인
* 확인 결과 명의도용 계좌 개설 또는 비대면 대출 등이 실행된 경우 즉시 해당 금융회사에 피해사실 신고 및 지급정지를 신청해야 함
* 확인 결과, 다행히 명의도용 계좌 개설 등이 발견되지는 않았으나, 통신사 대리점의 도움을 받는 등 악성앱 설치여부를 확인 후
핸드폰 초기화 등을 진행
● 피싱이 의심될 때 행동 요령
- 1. 가족 및 지인 여부를 반드시 확인하고 개인정보 제공 및 자금이체 요청은 무조건 거절
- 2. 출처가 불분명한 앱설치 요구시 무조건 거절, 츨처가 불분명한 URL주소는 절대 터치하지 마세요
▶ 사기범이 보낸 출처가 의심스러운 URL을 주소를 터치할 경우 원격조종앱이 설치되고 개인(신용)정보가 모두 유출되어 피해 발생
- 3. 피해금을 송금 한 경우 즉시 계좌 지급정지를 신청하세요
▶ 사기범이 자금을 인출해가지 못하도록 해당 금융회사 콜센터, 경찰청(☎112)또는 금감원(☎1332)에 전화하여 신속히 계좌의 지급정지
조치하여 피해 예방
● 개인정보가 유출된 경우 신속히 다음 조치를 하세요
① 개인정보(신분증, 계좌번호 등) 노출사실 등록
- √ 금감원 파인 개인정보노출자 사고예방시스템 (fine.fss.or.kr) 접속
- √ 이용약관, 개인정보제공 등 동의 후 휴대전화 인증으로 본인 확인
- √ 개인정보 노출사실을 등록하여 신규계좌 개설, 신용카드 발급 등 제한)
② 명의도용된 계좌 개설 여부 조회
- √ 금융결제원 계좌정보통합관리서비스(www.payinfo.or.kr) 접속
- √ 주민번호 입력, 공동인증서 로그인 후 휴대전화 인증으로 본인 확인
- √ ‘내계좌한눈에’메뉴 클릭하여 본인명의로 개설된 예금·대출 계좌 상세내역(은행, 계좌번호, 개설일, 잔고 등) 확인
- √ 명의도용 계좌 개설 및 비대면 대출이 실행된 경우 즉시 해당 금융회사에 피해사실 신고 및 지급정지 신청
③ 명의도용된 휴대전화 개설 여부 조회
- √ 한국정보통신진흥협회 명의도용방지서비스(www.msafer.or.kr) 접속
- √ 공동인증서 또는 카카오페이 인증으로 로그인
- √ '가입사실현황조회 서비스'메뉴 클릭하여 본인명의로 개설된 휴대전화 개설여부를 확인
- √ 명의도용 휴대전화가 개통된 경우 즉시 해당 이동통신사 등에 회선해지 신청 및 명의도용 신고
- √ ‘가입제한 서비스’ 메뉴 클릭하여 본인명의 휴대전화 신규개설 차단
자세히 보기
|
- 이전 21년 보이스피싱 피해현황 분석
- 다음 다음글이 없습니다.